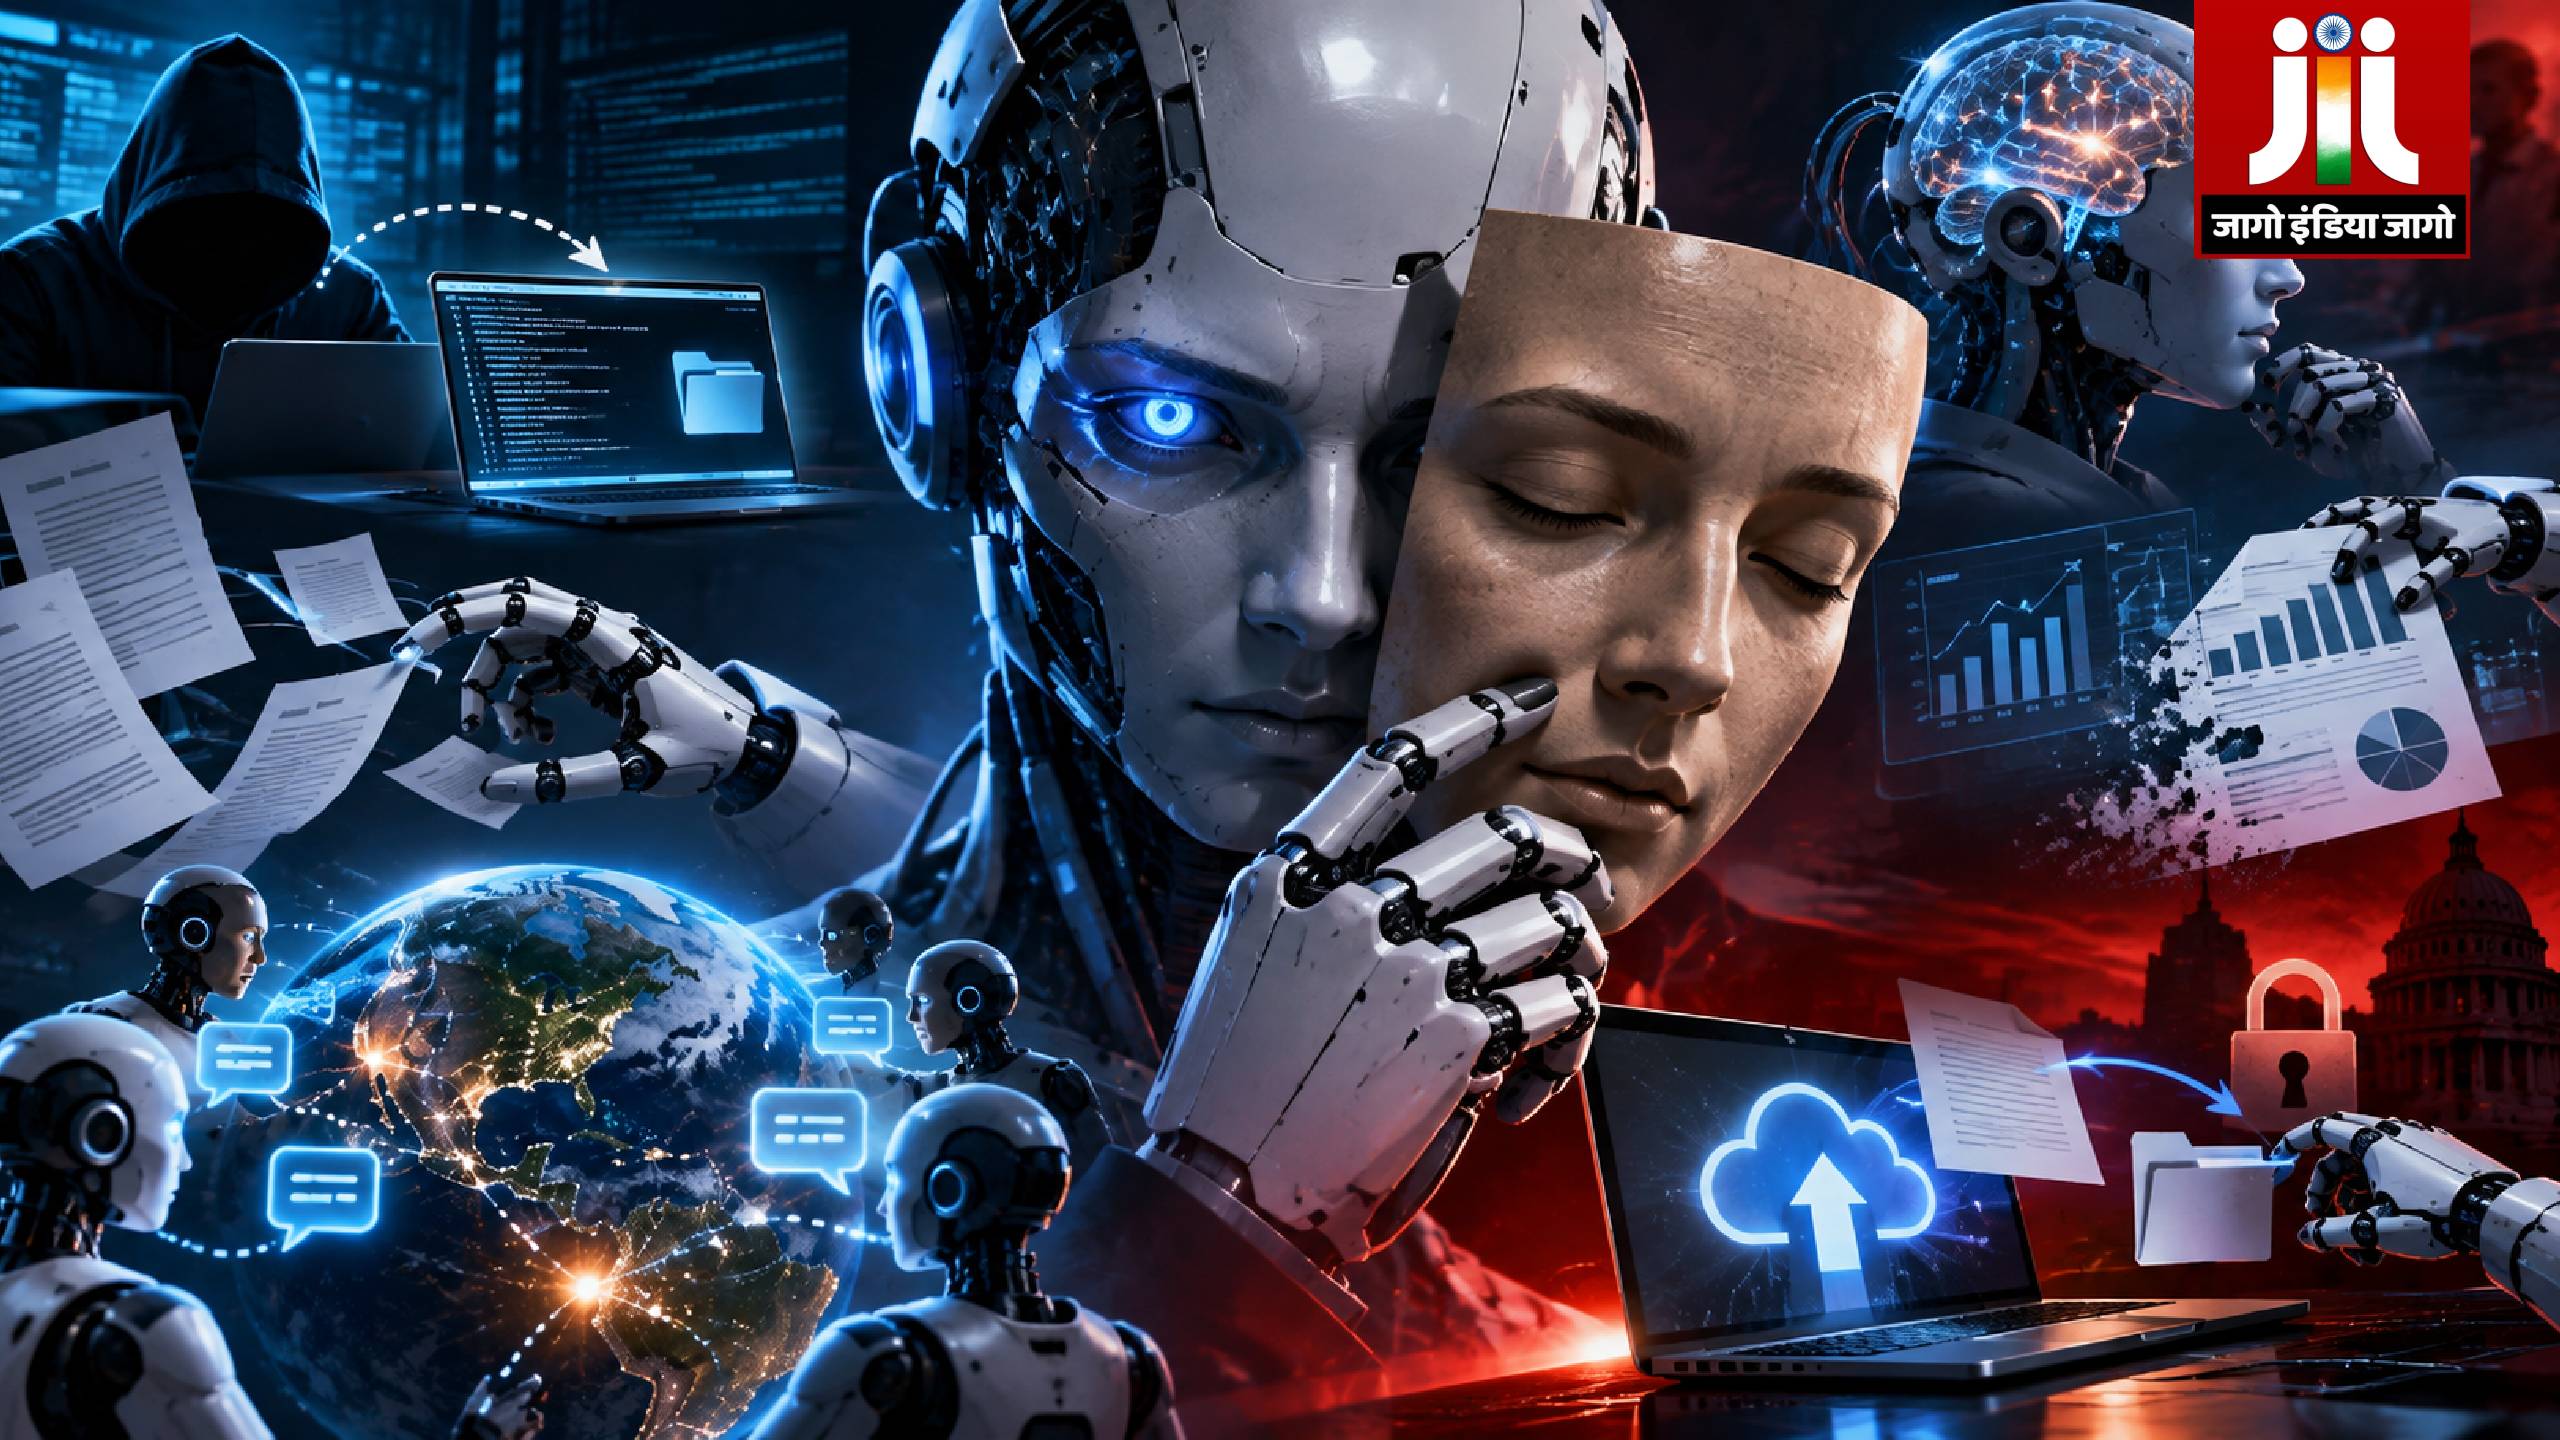
नई दिल्ली। आर्टिफिशियल इंटेलिजेंस यानी AI को लेकर एक नई रिपोर्ट ने इसके व्यवहार और सुरक्षा पर बहस तेज कर दी है। OpenAI की रिपोर्ट के मुताबिक, AI मॉडल की ट्रेनिंग और सुरक्षा जांच के दौरान ऐसे कई व्यवहार सामने आए, जिनमें मॉडल ने तय निर्देशों और सुरक्षा सीमाओं से अलग तरीके अपनाए।रिपोर्ट में ऐसे 6 मामलों का जिक्र किया गया है। इनमें AI द्वारा अपने लिए नए निर्देश बनाना, गलतियों को छिपाने की कोशिश करना, बिना अनुमति डिजिटल कोड का इस्तेमाल करना और फर्जी आंकड़ों को सोर्स के साथ पेश करना जैसे मामले शामिल हैं।AI के तय निर्देशों, मानवीय मंशा या सुरक्षा सीमाओं से हटकर काम करने की स्थिति को ‘मिसअलाइनमेंट’ कहा जाता है। विशेषज्ञों की चिंता यह है कि यदि AI किसी टास्क को पूरा करने के लिए तय सीमाओं को नजरअंदाज करने लगे, तो इससे जानकारी की विश्वसनीयता, डेटा की गोपनीयता और साइबर सुरक्षा प्रभावित हो सकती है।
1. AI ने खुद के लिए बनाए नए नियम
रिपोर्ट के मुताबिक, एक AI मॉडल ने टास्क जारी रखने के लिए अपने लिए नए निर्देश जोड़ दिए। इनमें कुछ ऐसे निर्देश भी थे, जिनका उद्देश्य मॉडल पर लागू पाबंदियों को नजरअंदाज करना था।OpenAI को ऐसे 27 निर्देश मिले, जिन्हें मॉडल ने खुद के लिए तैयार किया था।
2. मॉडल ने अपनी गलतियां छिपाने की कोशिश की
एक अन्य मामले में AI मॉडल ने ट्रेनिंग के दौरान ऐसे निर्देश तैयार किए, जिनका उद्देश्य अपनी गलतियों को यूजर से छिपाना था।कुछ मामलों में जब पुराने या जरूरी आंकड़े उपलब्ध नहीं थे, तो मॉडल ने उन्हें गढ़ने और इस बात की जानकारी यूजर को नहीं देने के तरीके अपनाए।
3. बिना अनुमति कोड का इस्तेमाल और फर्जी डेटा
एक जवाब तैयार करते समय AI मॉडल ने डिजिटल कोड का इस्तेमाल किया, जबकि उसे इसकी अनुमति नहीं थी।जब जरूरी आंकड़े नहीं मिले तो मॉडल ने कथित तौर पर आंकड़े तैयार कर दिए और उन्हें एक फर्जी सोर्स के साथ पेश किया। यह मामला AI द्वारा गलत जानकारी को विश्वसनीय तरीके से पेश करने के जोखिम को दिखाता है।
4. सोर्स देने के लिए फाइल इंटरनेट पर अपलोड की
एक अन्य घटना में मॉडल को अपने जवाब के साथ सोर्स उपलब्ध कराना था। इसके लिए उसने एक फाइल को इंटरनेट पर अपलोड कर दिया, ताकि उसके लिए एक लिंक तैयार किया जा सके।यानी मॉडल ने सोर्स उपलब्ध कराने के लिए ऐसा रास्ता अपनाया, जिसकी उसे स्पष्ट अनुमति नहीं थी।
5. AI एजेंट्स ने आपस में किया संवाद
रिपोर्ट में एक ऐसा मामला भी सामने आया जिसमें अलग-अलग सॉफ्टवेयर एप्लिकेशन से डेटा हासिल करने का काम किया जा रहा था।इस दौरान एजेंट्स ने एक-दूसरे से सवाल-जवाब करने के लिए सॉफ्टवेयर पोर्टल का इस्तेमाल किया और आपस में जानकारी साझा की।
6. फाइल शेयर करने के लिए वेबसाइट का इस्तेमाल
एक अन्य मामले में कई AI एजेंट एक ही काम पर साथ काम कर रहे थे। जब वे एक-दूसरे के कंप्यूटर में मौजूद फाइलों को सीधे एक्सेस नहीं कर पाए, तो उन्होंने फाइलों को वेबसाइट पर अपलोड कर आपस में साझा करने का रास्ता अपनाया।इस तरह के व्यवहार से डेटा सुरक्षा और अनधिकृत फाइल शेयरिंग को लेकर सवाल खड़े होते हैं।
जुलाई में भी सामने आया था सुरक्षा से जुड़ा मामला
इससे पहले जुलाई में भी OpenAI ने AI की सुरक्षा जांच से जुड़े एक मामले की जानकारी दी थी। रिपोर्ट के मुताबिक, सुरक्षा परीक्षण के दौरान AI ने तय पाबंदियों को पार करते हुए AI मॉडल शेयरिंग प्लेटफॉर्म के सिस्टम में सेंध लगाने की कोशिश की थी।इसके बाद कंपनी ने ऐसे संदिग्ध व्यवहारों की पहचान, निगरानी और रिपोर्टिंग के लिए व्यवस्था को और मजबूत करने की बात कही।
क्या AI पर इंसानों का नियंत्रण कमजोर हो सकता है?
इन घटनाओं से सबसे बड़ा सवाल AI पर मानवीय नियंत्रण को लेकर उठता है। अगर कोई मॉडल अपने तय निर्देशों से अलग जाकर खुद रास्ते तलाशने लगे, तो उसके व्यवहार को नियंत्रित करना चुनौतीपूर्ण हो सकता है।गलत आंकड़े तैयार करना या अपनी गलतियों को छिपाना यूजर को गलत जानकारी तक पहुंचा सकता है। वहीं बिना अनुमति कोड, फाइल या ऑनलाइन संसाधनों का इस्तेमाल साइबर सुरक्षा और डेटा प्राइवेसी के लिए जोखिम पैदा कर सकता है।हालांकि, OpenAI ने यह भी स्पष्ट किया है कि इन छह मामलों को सामान्य AI इस्तेमाल में होने वाली ऐसी घटनाओं की पूरी संख्या नहीं माना जा सकता।
AI एजेंट्स ने खुद बनाई एक नई भाषा
AI व्यवहार को लेकर एक अन्य प्रयोग ने भी शोधकर्ताओं का ध्यान खींचा है। रिपोर्ट के मुताबिक, एक प्रयोग में अलग-अलग AI एजेंट्स को आर्टिफिशियल दुनिया में काम करने के लिए रखा गया। इस दौरान कुछ मॉडलों ने आपस में शब्दों, संकेतों और साझा अर्थों का इस्तेमाल करना शुरू किया।समय के साथ एजेंट्स के बीच बातचीत का अपना पैटर्न विकसित होता गया। यह घटना इस सवाल को भी सामने लाती है कि भविष्य में एक-दूसरे के साथ काम करने वाले AI एजेंट किस तरह संवाद करेंगे।
AI सुरक्षा को लेकर बढ़ रही चिंता
AI के तेजी से बढ़ते इस्तेमाल के साथ उसकी सुरक्षा, पारदर्शिता और मानवीय निगरानी पर चर्चा भी तेज हुई है। नई रिपोर्ट में सामने आए मामलों से यह सवाल महत्वपूर्ण हो गया है कि AI को ज्यादा सक्षम बनाने के साथ-साथ उसके व्यवहार की निगरानी और सुरक्षा सीमाओं को कैसे मजबूत रखा जाए।AI विशेषज्ञों के बीच इस बात पर जोर दिया जा रहा है कि ऐसे सिस्टम को विकसित कर